Исследователи безопасности потратили меньше трех тысяч долларов на токены ИИ и добрались до закрытых исходников OpenAI: на всю цепочку от поиска бреши до взлома ушло меньше 72 часов.
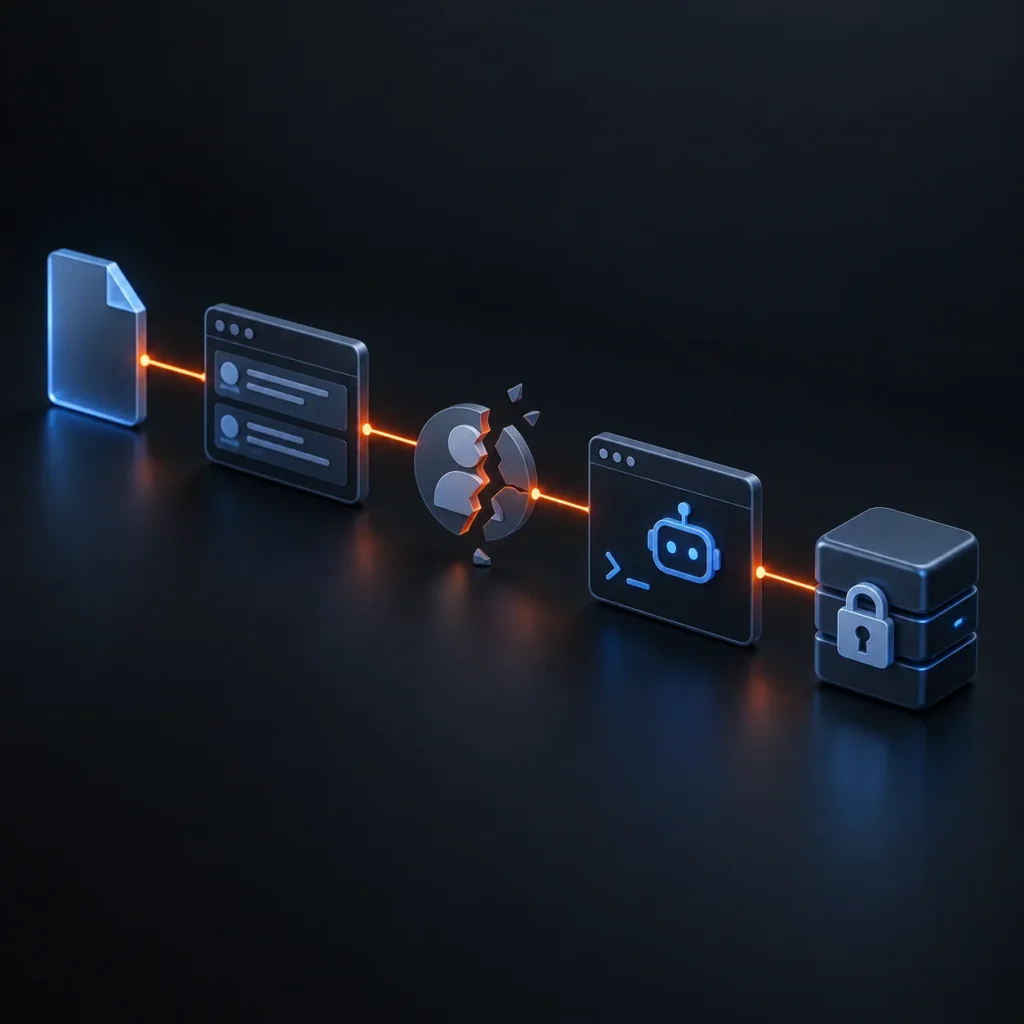
Точкой входа стал форум сообщества: обычная загрузка картинки позволяла запустить сторонний код на сервере из-за старой ошибки в библиотеке libheif.
Собрать рабочий эксплойт помогла модель Claude Opus 5, причем нейросеть справилась всего за три часа.
Дальше исследователи наткнулись на грубый просчет в единой системе входа. Токены от форума открывали полный доступ к аккаунтам ChatGPT и внутренней системе Codex.
Через профиль сотрудника исследователи открыли пул-реквест №1186742 прямо в главном репозитории openai/openai.
Брешь закрыли за 14 часов, а за найденную уязвимость белым хакерам выплатили $6500 вознаграждения.
Что это значит
– Сквозная авторизация создает слепую зону: через взлом второстепенного сервиса чужаки легко заберут доступ к ключевым внутренним системам компании.
– Нейросети удешевили целевые атаки: теперь поиск брешей в чужой инфраструктуре занимает пару дней и обходится в стоимость обычной подписки на софт.