Шуточный бюллетень описал критический дефект всех операционных систем за последние полвека. Якобы любой посторонний может подойти, ввести команды с клавиатуры и захватить контроль над чужим компьютером.
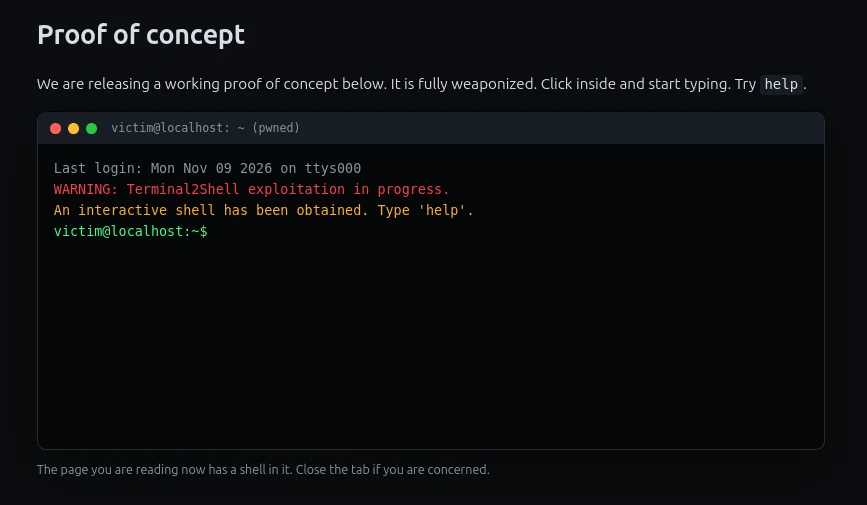
Сайт проекта оформили как классический отчет о цифровой катастрофе с громким названием и логотипом. Так авторы высмеяли привычку ИБ-компаний раздувать панику вокруг рядовых багов.
По легенде, брешь существует в архитектуре терминалов еще с 1971 года. Для успешного взлома злоумышленнику требуются всего три условия:
- физический доступ к чужому ноутбуку или ПК;
- подключенная и рабочая клавиатура;
- открытое окно стандартной командной строки.
Авторы розыгрыша заявили, что официально уведомили разработчиков софта. В ответ инженеры заметили: запуск командной оболочки и есть штатная функция терминала, а не уязвимость.
Патчей от создателей операционных систем не будет. Единственный надежный способ защиты от такой напасти: блокировать экран ноутбука каждый раз, когда отходишь за кофе.
Что это значит
Фильтруйте громкие отчеты об уязвимостях: компании часто продают услуги по безопасности на волне раздутой паники.